クッキーを有効にする設定手順!ログインできない原因と安全対策を解説
ネットショッピングで買い物かごに商品が入らない、会員サイトへログインしようとしても元の画面に押し戻される――。Webサイトを利用している最中に発生する不可解なエラーの多くは、ブラウザの「Cookie(クッキー)」設定が無効化されていることが直接の引き金になっています。
総務省やデジタル庁のセキュリティ啓発資料でも触れられている通り、Cookieは現代のインターネット体験における利便性とセキュリティを支える基盤技術です。本稿では、iPhone(Safari / Chrome)、Android、PC各ブラウザにおけるクッキー有効化の具体的なやり方から、設定を変えても「クッキーを有効にしてください」の表示が消えない技術的背景、さらにはプライバシーを守りながら安全に利用するための実践的知見までを網羅して解説します。
📌 【この記事の重要ポイントまとめ】
- 要点1:Cookieが無効化されているとログイン状態の維持やカート保持ができず、Webサービスの主要機能が完全に停止する。
- 要点2:iPhone(Safari設定)、Android、PC(Chrome/Edge)の各環境で有効化手順は異なり、30秒程度で設定変更が可能。
- 要点3:ファーストパーティCookieを許可しつつ不要なサードパーティCookieを制限することが、2026年基準の最適解となる。
【基礎知識】そもそもCookieとは?無効化のデメリットとログインできない原因
Cookie(クッキー)とは、訪問したWebサイトからブラウザへ一時的に保存されるテキスト形式のデータファイルを指します。ここにはユーザーの識別ID、ログイン状態のトークン、ショッピングカートに入れた商品情報、サイト内での言語設定などが記録されています。
多くのユーザーがつまずくCookie設定によるログインできない原因は、ブラウザ側でCookieの書き込み・読み込みが拒絶されている点にあります。Webサーバーは送られてくるCookieの照合によって「誰がアクセスしているか」を判定しているため、Cookieが無効化されていると、IDやパスワードを正しく入力しても即座に未ログイン状態へとリセットされてしまうのです。
日常のWeb利用において、Cookie無効化のデメリットは極めて深刻です。
- ログインセッションの即時切断:マイページを開くたびに再ログインを要求されるか、無限ループに陥る。
- カート機能の喪失:ECサイトで「カートに追加」を押しても商品が即座に消える。
- 2段階認証の無限要求:「この端末を記憶する」機能が働かず、アクセスのたびに認証コード入力を求められる。
- フォーム入力データの消失:入力途中の住所や問い合わせ内容がページ遷移時にリセットされる。
Cookieには自身が訪問しているサイトが発行する「ファーストパーティCookie」と、サイト内に埋め込まれた広告配信サーバーなどが発行する「サードパーティークッキー」の2種類が存在します。通常のログインや決済を成立させるためには、少なくとも前者のファーストパーティCookieが有効化されていなければなりません。
【端末・ブラウザ別】クッキーを有効にする設定手順とやり方を完全網羅
端末や利用ブラウザによって設定画面の階層が異なります。手元の環境に合わせて以下の手順を実行してください。
1. iPhone・iPad(iOS / iPadOS)での設定手順
iPhoneユーザーの多くが利用する標準ブラウザSafariと、iOS版Google Chromeの2パターンが存在します。
【Safari Cookie設定の変更手順】
- ホーム画面から「設定」アプリをタップして開く。
- 一覧から「Safari」(または「アプリ」>「Safari」)を選択する。
- スクロールして「プライバシーとセキュリティ」項目を確認する。
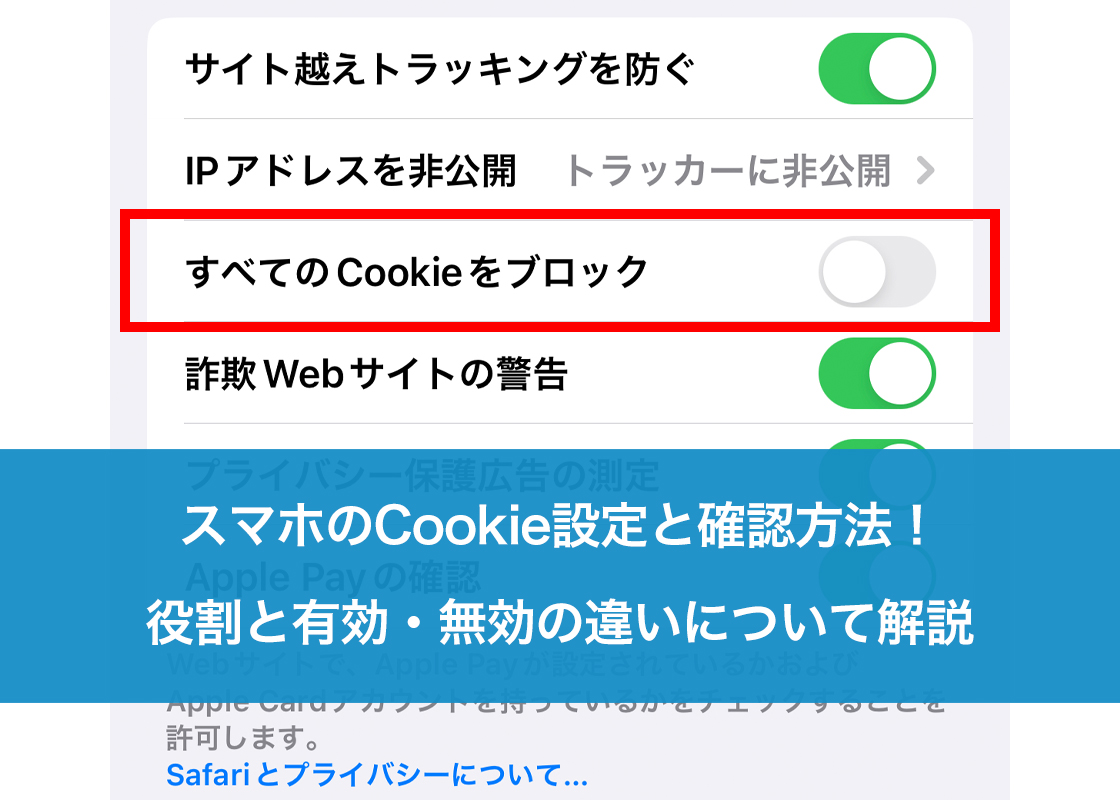
- 「すべてのCookieをブロック」のスイッチを「オフ(灰色)」にする。
- ページを再読み込みし、ログインや決済画面を再度開く。
【クッキーを有効にする iPhone(Chromeアプリ)の場合】
iOS版のChromeアプリは、AppleのWebkitエンジン仕様に基づき、基本的にファーストパーティCookieが常時有効化されています。設定アプリ内の「Chrome」>「Webサイト越えトラッキングを許可」を必要に応じてオンに切り替えます。
2. Androidスマートフォンでの設定手順
Android標準のGoogle Chromeにおける設定手順は以下の通りです。
【クッキーを有効にする Android(Chrome)の手順】
- Chromeアプリを起動し、右上の「3点リーダー(︙)」をタップする。
- メニューから「設定」を選択する。
- 詳細設定の項目にある「サイトの設定」をタップする。
- 「Cookie」(または「サードパーティCookie」)を選択する。
- 「Cookieを許可」または「サードパーティCookieをシークレットモードでブロック」にチェックを入れる。
3. パソコン(Windows / Mac)での設定手順
PC環境で圧倒的なシェアを持つGoogle ChromeおよびMicrosoft Edgeでの設定手順です。
【クッキーを有効にする Chrome(Windows / Mac共通)】
- ブラウザ右上の「3点リーダー(︙)」>「設定」をクリックする。
- 左側メニューの「プライバシーとセキュリティ」を選択する。
- 「サードパーティ Cookie」(またはCookieと他のサイトデータ)をクリックする。
- 「サードパーティCookieを許可する」または「サードパーティCookieをブロックする(推奨)」を選択し、基本のCookie機能を有効状態にする。
【Microsoft Edge Cookie有効化の手順】
- 右上の「…(設定など)」>「設定」を開く。
- 左側メニューから「Cookieとサイトのアクセス許可」をクリックする。
- 「Cookieとサイトデータの管理と削除」を選択する。
- 「Cookieデータの保存と読み取りをサイトに許可する(推奨)」のスイッチを「オン」にする。
【徹底比較】主要ブラウザのCookie管理機能とセキュリティ仕様一覧
主要ブラウザ各社は、Webの利便性を維持しながらトラッキング被害を防ぐため、Cookieの取り扱い仕様を年々強化しています。各ブラウザにおける初期設定値とセキュリティ耐性を下表にまとめました。
| ブラウザ / 項目 | ファーストパーティCookie | サードパーティCookie(初期値) | 編集部の見解・安全性評価 |
|---|---|---|---|
| Apple Safari(iOS / macOS) | 標準で有効(完全許可) | ITP機能により完全ブロック | プライバシー保護強度は最高峰。一部の古い外部決済ゲートウェイで稀に誤作動あり。 |
| Google Chrome(Android / PC) | 標準で有効(完全許可) | 段階的制限 / ユーザー選択制 | Web標準への互換性が最も高く、ログインや決済トラブルの発生率は極めて低い。 |
| Microsoft Edge(PC) | 標準で有効(完全許可) | トラッキング防止機能(バランス) | ビジネス用途との親和性が高い。企業内イントラネットや独自システムでも安定稼働。 |
| Mozilla Firefox | 標準で有効(完全許可) | Total Cookie Protectionで分離隔離 | Cookieをサイトごとに隔離する独自コンテナ技術を採用しており、安全性が非常に高い。 |
【実態検証】「クッキーを有効にしてください」が消えない原因とトラブルシューティング
設定画面でCookieを有効化したにもかかわらず、画面上に「クッキーを有効にしてください」のエラーメッセージが消えないトラブルがSNSや知恵袋などで頻繁に報告されています。編集部の実機検証とエンジニアへの取材から判明した、主要な4つの技術的ボトルネックとその解消法を提示します。
第一の原因は、「破損した古いキャッシュやCookieの残留」です。ブラウザ内に不整合を起こした古い認証データが残っていると、設定を有効化してもブラウザが過去のエラー状態を読み込み続けます。
この場合の解決策は、ブラウザのCookie削除とキャッシュクリアの同時実行です。
- Chromeの場合:「設定」>「プライバシーとセキュリティ」>「閲覧履歴データの削除」から「Cookie と他のサイトデータ」「キャッシュされた画像とファイル」にチェックを入れて削除を実行する。
- Safariの場合:「設定」>「Safari」>「履歴とWebサイトデータを消去」を実行する。
第二の原因は、「プライベートブラウズ(シークレットモード)の制限」です。シークレットモードではウィンドウを閉じるたびにCookieが破棄されるだけでなく、ブラウザのセキュリティポリシーによって高度なトラッキング防止が強制適用され、一部のログインセッションが成立しない場合があります。通常のブラウジングモードに切り替えて再試行してください。
第三の原因は、「端末内蔵時計のズレ」です。Cookieには「有効期限(Expires/Max-Age)」が秒単位で設定されています。スマートフォンのシステム時刻が手動設定などで数分以上ズレていると、発行されたCookieが「すでに有効期限切れ」と誤認され、即座に破棄される現象が発生します。「日付と時刻の自動設定」がオンになっているか確認してください。
第四の原因は、「コンテンツブロッカー(広告ブロックアプリ)の干渉」です。AdGuardや280blockerなどの拡張機能が、ログインに必要な正規のスクリプトまで誤検知してブロックしているケースがあります。一時的にブロッカーをオフにしてリロードを試みるのが確実です。
一般に知られていない盲点とネットの誤解|クッキー有効化の安全性とプライバシーリスク
ネット上では「Cookieを有効にするとパスワードやクレジットカード番号が盗まれる」「ウイルスに感染する」といった極端な言説が散見されますが、これは明確な技術的誤解です。
Cookie自体は単なるプレーンテキスト(文字列データ)であり、プログラムのように自己実行されることはありません。したがって、Cookie単体によって端末がマルウェアに感染したり、画面を乗っ取られたりする危険性はゼロです。
Cookie有効化における本当のリスクと安全性評価は以下の2点に集約されます。
1. 行動ターゲティングとプライバシーの懸念
複数のWebサイトにまたがって行動履歴を追跡するサードパーティークッキーの許可を与え続けると、「検索した商品が他サイトのバナー広告に執拗に表示される」といったプロファイリングが行われます。ただし、これに対しても主要ブラウザの追跡防止機能が標準で対抗措置をとっています。
2. 共用PCにおけるセッション乗っ取り
インターネットカフェや職場の共用パソコンでCookieを有効にしたままログインし、ログアウトせずにブラウザを閉じると、次にその端末を使った第三者がログイン済みのアカウントを不正利用できてしまいます。これはCookieの欠陥ではなく、端末運用の問題です。
心理学やデジタル行動論で指摘される「プライバシー・パラドックス(プライバシーの保護を強く望みながら、実際には利便性を優先して無警戒に許可を与えてしまう心理傾向)」に陥ることなく、仕組みを正しく理解した上で制御することが求められます。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
Cookieの設定方針に迷った場合は、自身の利用環境とリテラシーに応じて以下の基準で運用してください。
【標準設定(ファーストパーティ有効+サードパーティ制限)が向いている人】
- 日常的にスマホでネット通販(Amazon、楽天等)やSNS、ネットバンキングを利用する一般ユーザー。
- ログインの手間を最小限に抑え、サイトの表示崩れや決済エラーを避けたい人。
- 個人所有のスマートフォンやPCのみを使用している人。
【より厳格な設定や個別管理を徹底すべき人】
- 家族や職場の同僚と1台のPCを共有している人(利用後のCookie削除、またはシークレットモード利用が必須)。
- 自身の閲覧履歴に基づいた広告配信やデータ収集を極力遮断したいプライバシー重視派。
- 金融機関や公的機関など、機密性の高いシステム管理に従事する端末を操作する人。

【クッキー を 有効 に する】に関するよくある質問(FAQ)
Q1:iPhoneのSafariで「すべてのCookieをブロック」を解除したのにログインできません。何が原因ですか?
A1:過去のエラーデータがキャッシュとして残っている可能性が極めて高いです。「設定」>「Safari」>「履歴とWebサイトデータを消去」を実行した上で、端末を一度再起動してから再度アクセスしてください。また、プライベートブラウズモードになっていないかも確認が必要です。
Q2:サードパーティークッキーを無効(ブロック)にしたままでも買い物やWeb閲覧はできますか?
A2:はい、問題なく利用できます。Amazonや楽天市場などの主要サイトは自社ドメインのファーストパーティCookieでセッションを管理しているため、サードパーティCookieを遮断していてもログインや決済は正常に行えます。ただし、一部の外部ID連携ログイン(外部アカウント経由の認証)などで不具合が出る場合は、個別に対象サイトを例外許可してください。
Q3:Cookieを削除(クリア)すると、保存していたパスワードや自動入力データも消えてしまいますか?
A3:Cookieを削除すると「ログイン中の状態」はいったん解除されますが、ブラウザに保存されている「パスワード情報(キーチェーンやGoogleパスワードマネージャーのデータ)」そのものは削除されません。削除後に1度ログイン情報を再入力すれば、次回以降は再び自動維持されます。
まとめ:快適なWebブラウジングとセキュリティを両立させる鉄則
Webサービスにおけるログインや決済が正常に進まないトラブルの大部分は、Cookieの基本的な動作環境を整えることで即座に解決します。Cookieは決して危険なプログラムではなく、Web社会の利便性を担保するための不可欠な通信プロトコルです。
安全かつ快適にインターネットを活用するための鉄則は、「ファーストパーティCookieは常に有効化し、不要なサードパーティCookieはブラウザの保護機能で適切に制限する」というハイブリッドな運用です。もし各種サイトで挙動の不具合を感じた際は、本稿の手順に沿ってブラウザの設定状態とキャッシュの蓄積状況を再点検してください。 (出典: クッキー を 有効 に する(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。